计算机网络系统安全保护 核心目标与开发实践
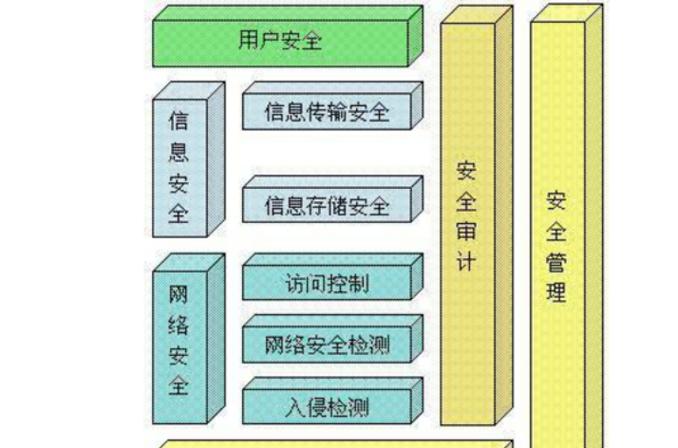
计算机网络系统安全保护的首要目的是保密性,即确保敏感信息只能被授权实体访问,防止未授权泄露。完整的网络安全体系还需兼顾完整性、可用性、可控性与不可否认性。在“网络与信息安全软件开发”中,这些目标通过系统化的技术与管理措施落地。\n\n一、保密保护敏感信息的关键技术\n1. 加密技术:对称加密(如AES)用于高速数据加密,非对称加密(如RSA、ECC)用于密钥交换与数字签名,混合加密体制保障传输安全(如TLS/SSL)。\n2. 访问控制:基于角色(RBAC)或属性(ABAC)的权限模型,结合最小权限原则,限制敏感数据的访问范围。\n3. 数据脱敏与隔离:对开发测试环境中的敏感数据脱敏,采用网络隔离(如VLAN、安全域)防止横向渗透。\n\n二、网络与信息安全软件开发的核心实践\ 安全开发生命周期(SDL):将安全需求、威胁建模、安全编码、安全测试融入开发全流程。\n 密码学合规:遵循国家密码管理局或行业标准(如GM/T系列),使用经认证的密码模块。\n 安全功能组件:开发身份认证(多因素认证)、审计日志、入侵检测(IDS/IPS)、数据防泄漏(DLP)等模块。\n 代码安全与审计:静态应用安全测试(SAST)、动态应用安全测试(DAST)、交互式应用安全测试(IAST)及软件成分分析(SCA)工具保障代码质量。\n 零信任架构落地:以“永不信任、始终验证”为原则,开发细粒度的访问控制与持续风险评估功能。\n\n三、面向保密性的开发最佳实践\n 端到端加密:确保数据在传输、存储、处理环节均加密(如使用国密SM4算法)。\n 密钥管理:开发安全的密钥生命周期管理系统,实现密钥生成、存储、轮换、销毁全流程保护。\n 安全配置与加固:建立安全基线,自动化配置检查,避免默认口令、开放端口等脆弱性。\n* 隐私保护设计:遵循数据最小化原则,对个人信息进行匿名化处理。\n\n四、法律法规与标准遵循\n网络安全保护需符合《网络安全法》《数据安全法》《个人信息保护法》以及等级保护2.0要求。在安全软件开发中,应嵌入合规检查项,确保产品满足分等级保护测评与密码应用安全性评估。\n\n五、未来趋势与挑战\n随着云原生、物联网、人工智能的普及,密钥管理复杂度、供应链安全风险加剧。安全软件开发需向自动化、智能化发展,如采用AI驱动威胁检测、开发同态加密应用组件,并强化软件供应链安全治理。\n\n\n对敏感信息的保密保护是网络与信息安全软件开发的基石。只有将密码技术、访问控制与开发过程安全深度融合,并持续跟踪新技术与合规要求,才能构建坚实的数据安全防线,为数字化转型保驾护航。
如若转载,请注明出处:http://www.leyoujiazheng.com/product/76.html
更新时间:2026-11-21 02:20:15